İçindekiler
Ajanların kurum içi ağlarda yaygınlaşması, saldırganlara yeni bir hareket alanı açtı. Son beş ayda Google ve dört kuruluş daha, bir ajanın aynı ağdaki diğer ajanlara zararlı talimat göndermesini sağlayan güvenlik açıklarını kabul etti. Saldırı, doğrudan modele değil, aradaki özel amaçlı ajanlara yöneliyor.
Protokol Pivotlama Nedir?
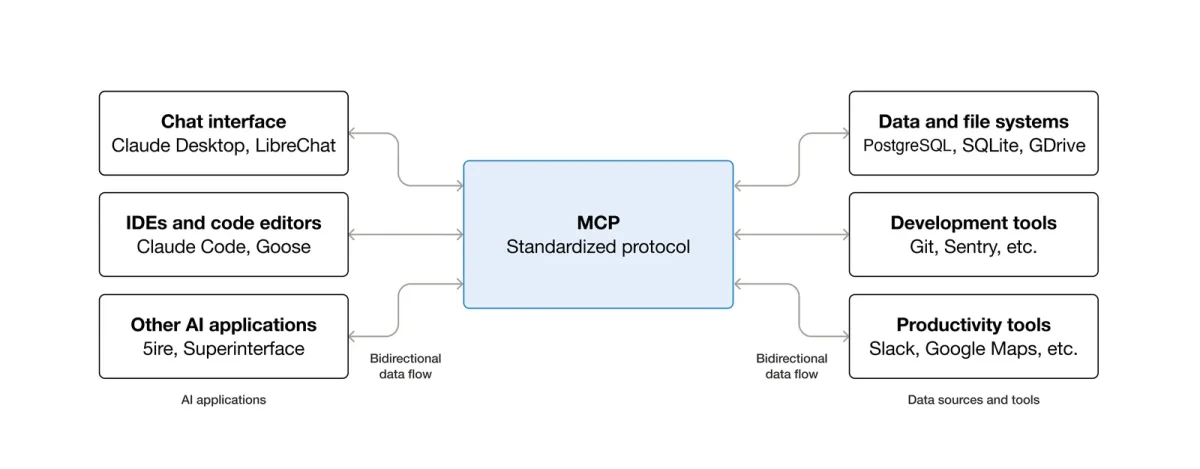
Bağımsız araştırmacı Syed Anas Mohiuddin, bulgularını "protokol pivotlama" olarak adlandırıyor: saldırgan bir protokol üzerinden ilk erişimi kazanıyor, protokoller arasındaki güven varsayımlarını kullanıyor ve farklı bir protokolün izin verdiği yeteneklere tırmanıyor. Pratikte bu, MCP (Model Context Protocol) üzerinden gelen bir talimatın, Google'ın Ajan-Ajana (A2A) protokolü gibi başka bir kanaldan iletilmesi ve orada çalıştırılması anlamına geliyor.
Sorunun kökü: MCP sunucuları her ajan için kimlik bilgisi tutuyor ve ajanlar birbirine koşulsuz güveniyor. Bu yüzden asıl modele takılan bir savunma hattı devre dışı kalıyor; talimat zincirdeki bir sonraki adıma sorunsuz geçiyor.
Hangi Kurumlar Etkilendi?
Araştırmacı, Google, JP Morgan Chase, Weaviate, Rapid7, Fransa hükümetinin bakanlıklar arası dijital birimi ve ABD federal hükümetini kapsayan ajanlarda kavram kanıtı saldırılarını test etti. Beş kuruluşun ortak noktası yalnızca ajan kullanmalarıydı; sektörleri, mimarileri ve ekipleri tamamen farklıydı. Bu çeşitlilik, sorunun tek bir uygulamaya özgü olmadığını gösteriyor.
Rapid7 ve CVE-2026-97228
Rapid7'nin ağında bulunan açık CVE-2026-97228 olarak kayda geçti. Ancak kritiklik puanı 10 üzerinden yalnızca 2,7'ydi. Şirket açığı geçen ay düzeltti. Düşük puan, bulgunun etkisini küçümsemek anlamına gelmiyor; aksine, ajan zincirlerindeki açıkların mevcut puanlama sistemlerinde nasıl hafife alındığını gösteriyor.
Google'da 8 Puanlık SSRF
Google'ı etkileyen açık çok daha ağır: 8 puan. Sorun, veritabanları için bir MCP araç kutusunun (googleapis/mcp-toolbox) HTTP istemcisini CheckRedirect politikası olmadan başlatmasından kaynaklandı. Google'ın HTTP istemcisi hedef IP adreslerini de doğrulamıyordu. Sonuç, hazırlanmış bir yol parametresiyle araç kutusunun iç bir uç noktaya yönlendirilebilmesi ve isteklerin saldırgan adına yapılmasıydı.
Google'ın düzeltmesi IP aralıkları için izin listesi ve engel listesi uygulamak oldu. Araştırmacının yorumu önemli: "Artık güvensiz bir temel URL'yi ilk istekte değil, başlangıçta reddediyor. Gerçek bir SSRF koruması böyle görünür. Aynı zamanda çoğu MCP sunucusunun yaptığından daha fazla iş demek."
Uzmanlar Nasıl Yorumluyor?
Rapid7 güvenlik açığı istihbaratı direktörü Douglas McKee, zafiyetin neden bu kadar zor yakalandığını şöyle açıklıyor: "Birisi içeriğe metin yerleştiriyor, bir ajan bunu okuyup başka bir ajana normal bir devredilmiş görev olarak aktarıyor ve o ikinci ajan işi kendisine verene güvendiği için çalıştırıyor. Zincirdeki her parça tam olarak tasarlandığı gibi davrandı; yakalanması zor kılan da bu."
X41 D-Sec araştırmacısı Markus Vervier ise terim tartışmasında farklı düşünüyor: "Benim için bu dolaylı istem enjeksiyonu. Zararlı istemin farklı bir protokolden gelmesi bu tür saldırıların çalışması için şart değil. Elbette beklenmedik ve genel olarak kapatılması zor."
Zero Trust ve Ajan Mimarileri
Kurumlar ajan mimarilerini hızla büyütürken sıfır güven ilkesinden uzaklaştı. Bu modelde ağ, düğümlerden birinin bulaşmış olabileceği varsayımıyla kurulur; hassas işlemler için her düğüm yetkilendirme ister. McKee'nin özeti net: "Bir LLM'den aracınıza geçen her şey, internetteki bir yabancıdan gelen girdi gibi ele alınmalı."
Kurumsal Öneriler
- Ajanlar arası çağrılarda kimlik doğrulamayı protokolden bağımsız uygulayın.
- Her ajan için en az yetki ilkesini tanımlayın; MCP sunucularında tutulan kimlik bilgilerini ayrıştırın.
- Giden isteklerde IP izin/engel listesi ve yönlendirme politikası zorunlu olsun.
- Ajan zincirindeki devredilen görevleri kaydedin ve olağan dışı akışları izleyin.
Sonuç
Teknik altyapı eski tanıdıklar: enjeksiyon ve sunucu tarafı istek sahteciliği. Değişen, bu hataların birbirine güvenen ajan zincirlerine yayılması. MCP henüz yeterince sınanmadan her yere girdi; kurumların ajan mimarisini kurarken güvenlik bütçesini de aynı hızda büyütmesi gerekiyor.