Claude Code'un 'Bir Daha Sorma' Ayarı Parolaları GitHub'a Taşıdı: 1.122 Dosyada Gerçek Sır
Yazar: KOZBA
İçindekiler
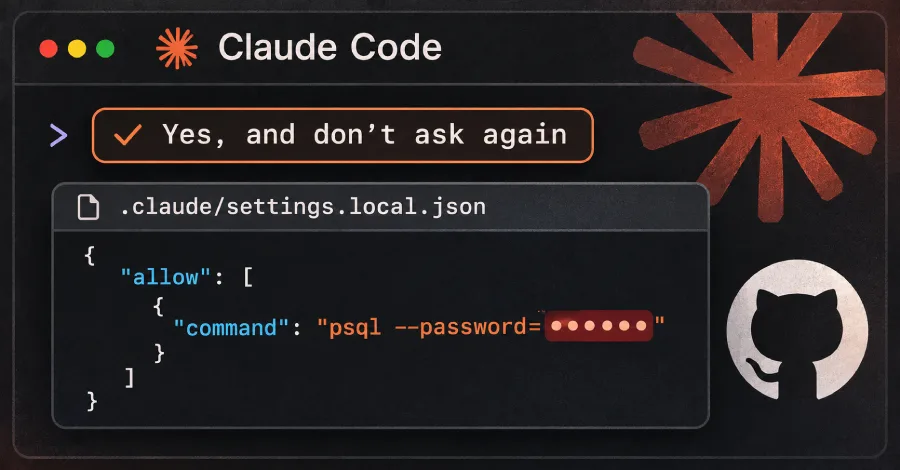
Claude Code'da bir komutu onaylarken "Evet, bir daha sorma" seçeneğini kullanmak pratik görünüyor. Ancak bu tercih, komutun içindeki parolayı da kalıcı hale getiriyor. Uygulama güvenliği şirketi Apiiro'nun 5 Kasım 2026'da yayımladığı araştırma, bu davranışın GitHub'a nasıl yayıldığını sayılarla ortaya koydu: genel depolarda 104.185 adet .claude/settings.local.json kopyası var ve bunların 1.122'sinde gerçek bir sır bulunuyor.
Dosya neden parola içeriyor?
Claude Code bir kabuk komutu çalıştırmadan önce izin istiyor. Kullanıcı "Evet, bir daha sorma" dediğinde araç, onaylanan komutun tamamını izin kuralı olarak .claude/settings.local.json dosyasına yazıyor. Komut bir veritabanı bağlantısı ya da uzak sunucu girişi içeriyorsa PGPASSWORD=, sshpass -p veya mysql -p gibi alanlardaki parola da düz metin olarak aynı dosyaya düşüyor.
Bu, kullanıcının bilinçli bir tercihi gibi görünse de sonucu çoğu zaman fark edilmiyor. Ajan, parolayı "sır" olarak değil, çalışması için gereken bir parametre olarak görüyor. İzin kuralı yazılırken komut metni olduğu gibi saklandığı için sır da yan ürün olarak kaydediliyor.
Koruma nerede bitiyor?
Anthropic'in dokümantasyonu dosyanın git dışında tutulduğunu söylüyor. Apiiro'nun bulgusu bu korumanın sınırını gösteriyor: Claude Code dosyayı kullanıcının makinesindeki global git hariç tutma listesine ekliyor. Bu koruma depoyla birlikte taşınmıyor ve deponun kendi .gitignore dosyasına yazılmıyor. Yani aynı depoda çalışan ikinci bir geliştirici ya da CI ortamı için dosya sıradan bir proje dosyası haline geliyor.
Rakamlar ne söylüyor?
- Genel GitHub'da 103.617 depoda 104.185 adet
settings.local.jsonkopyası bulundu. - Bu dosyaların 1.122'si, yani yüzde 1,1'i bilinen bir sağlayıcı formatında anahtar ya da genel bir sunucu adresinin yanında parola/token içeriyor.
- Dosya geçmişi, paylaşılan ayarlar ve ajan transkriptleri de hesaba katıldığında tablo büyüyor: 63 kuruluşta 1.994 depoda 2.539 sır.
- Apiiro, bildirimde bulunduğu kuruluşlardan birinin anahtarının hâlâ canlı olduğunu doğruladığını aktarıyor. Şirket hiçbir kimlik bilgisini test etmedi ve hiçbir sunucuya bağlanmadı.
Sır tarayıcıları da kaçırıyor
Araştırmanın dikkat çeken tarafı, klasik sır tarayıcılarının bu dosyaları tam yakalayamaması. 1.122 dosyanın 564'ünü gitleaks, 643'ünü TruffleHog işaretledi; 215 dosyayı ikisi de görmedi. Kaçanların çoğu komut satırının içine yazılmış parolalar: bilinen bir anahtar formatına benzemedikleri için sıradan bir kelime gibi geçiyorlar.
Apiiro ayrıca dokümantasyonunu incelediği 16 kodlama ajanı arasında yalnızca Claude Code'un onaylanan komutun tamamını varsayılan olarak proje dosyasına kaydettiğini doğruladığını belirtiyor. Bu, sorunun tek tek kullanıcıların dikkatsizliğinden çok aracın varsayılan davranışıyla ilgili olduğunu gösteriyor.
Anthropic cephesinde durum
7 Kasım 2026 itibarıyla Anthropic'in kamuya açık bir yanıtı yok. Apiiro, Ağustos 2025'ten bu yana açılan dört ilgili GitHub bildiriminin yanıtsız kaldığını söylüyor. Şirket aynı davranışı Opus 5.5 ve Fable 5.1 ile yeniden ürettiğini, yani sorunun modelin değil Claude Code'un kendi çalışma biçiminin sonucu olduğunu aktarıyor.
Bugün ne yapmalı?
- Dosyanın bugüne kadar tuttuğu her kimlik bilgisini önce döndürün. Sildikten sonra değiştirmek yetmez; sır bir kez genel depoya girdiyse kopyalanmış kabul edilmelidir.
- Dosyayı takipten çıkarın ve deponun
.gitignoredosyasına ekleyin. Yalnızca yerel hariç tutma listesine güvenmeyin. - Parolaları komut satırına yazmak yerine ortam değişkeni ya da sır yöneticisi üzerinden verin.
- Depo geçmişini tarayın: dosya silinse bile eski commit'lerde kalabilir.
Sonuç
Kodlama ajanları hız kazandırıyor, ama izin mekanizmaları aynı zamanda bir kayıt defteri gibi çalışıyor. "Bir daha sorma" tercihi sormayı bitirirken sırrı kalıcılaştırıyor. Takımlar için doğru refleks basit: ajan izinlerini de kod gibi gözden geçirmek ve sırları komut satırından uzak tutmak.